Em 2022, sistemas avançados de monitoramento comportamental e inteligência artificial do Google identificaram padrões anômalos de transferência de arquivos sigilosos, revelando uma tentativa sofisticada de espionagem corporativa conduzida por um engenheiro interno da empresa.
Você já imaginou como as grandes gigantes da tecnologia protegem seus segredos mais valiosos contra ameaças que surgem de dentro da própria organização? O caso do vazamento de dados Google revelou como algoritmos inteligentes e telemetria comportamental operam nos bastidores para impedir que segredos industriais bilionários desapareçam sem deixar rastros digitais evidentes.
O cenário de segurança interna no Google em 2022
No início de 2022, o cenário de disputa tecnológica global em inteligência artificial atingiu um ponto de ebulição sem precedentes na história do setor. Gigantes de tecnologia disputavam talentos, patentes e, acima de tudo, a liderança na infraestrutura de supercomputação voltada para modelos avançados de aprendizado profundo.
Dentro dos campi de Mountain View, milhares de engenheiros possuíam credenciais legítimas para trabalhar no desenvolvimento de supercomputadores internos, chips proprietários conhecidos como TPUs (Tensor Processing Units) e modelos massivos de linguagem. Manter esse ecossistema aberto à colaboração e, ao mesmo tempo, impenetrável contra agentes mal-intencionados sempre foi um dos maiores desafios de engenharia corporativa do mundo.
A cultura histórica do Google sempre priorizou o compartilhamento interno e a transparência entre equipes de engenharia de software. No entanto, quando códigos-fonte proprietários de arquiteturas inteiras de inteligência artificial começaram a se tornar o ativo mais estratégico do planeta, a fronteira entre colaboração aberta e vulnerabilidade corporativa precisou ser redesenhada por novos sistemas automatizados.
Os riscos de exfiltração de dados não vinham apenas de ataques cibernéticos externos realizados por grupos de hackers organizados, mas de ameaças internas, os chamados insider threats. Detectar um colaborador mal-intencionado com acesso legítimo aos repositórios de código é uma das tarefas mais complexas da cibersegurança contemporânea.
Os primeiros sinais de anomalia no comportamento do colaborador
A rotina de um engenheiro de software de alto nível envolve manipular volumes massivos de código, compilar projetos e executar testes diários em servidores remotos. No entanto, ferramentas analíticas de aprendizado de máquina acompanham de forma não intrusiva a telemetria dessas interações cotidianas.
Em meados de 2022, um engenheiro de software encarregado de trabalhar na infraestrutura de inteligência artificial do Google começou a adotar fluxos de trabalho incomuns. Em vez de simplesmente compilar e analisar o código nos ambientes corporativos homologados, ele começou a converter milhares de arquivos técnicos confidenciais em formatos portáteis e isolados.
Táticas de disfarce digital utilizadas na extração
Para tentar contornar os sistemas clássicos de prevenção contra perda de dados (DLP), o funcionário utilizou métodos criativos para disfarçar o volume e a natureza do conteúdo que pretendia extrair. Ele copiou o conteúdo de especificações de hardware, manuais de arquitetura de supercomputação e projetos de chips para o aplicativo de anotações da Apple em seu computador corporativo.
Após centralizar essas informações confidenciais em notas locais, ele converteu centenas dessas anotações em arquivos no formato PDF. O objetivo era retirar os metadados nativos dos repositórios internos do Google e dificultar o rastreamento imediato por filtros de palavras-chave simples.
- Conversão deliberada de projetosConfidenciais em documentos de anotação pessoal desvinculados dos repositórios oficiais.
- Exportação sistemática de centenas de arquivos em lote para o formato PDF com nomes modificados.
- Tentativa de sincronização com contas pessoais de armazenamento em nuvem externa fora do domínio corporativo.
- Criação de cópias locais de especificações de silício e algoritmos de escalabilidade de inteligência artificial.
Mesmo com essas manobras para ofuscar o rastro digital, os modelos estatísticos que monitoram anomalias na infraestrutura notaram discrepâncias imediatas no padrão de tráfego gerado pela máquina de trabalho do engenheiro em questão.
Como a inteligência artificial de telemetria desvendou o plano
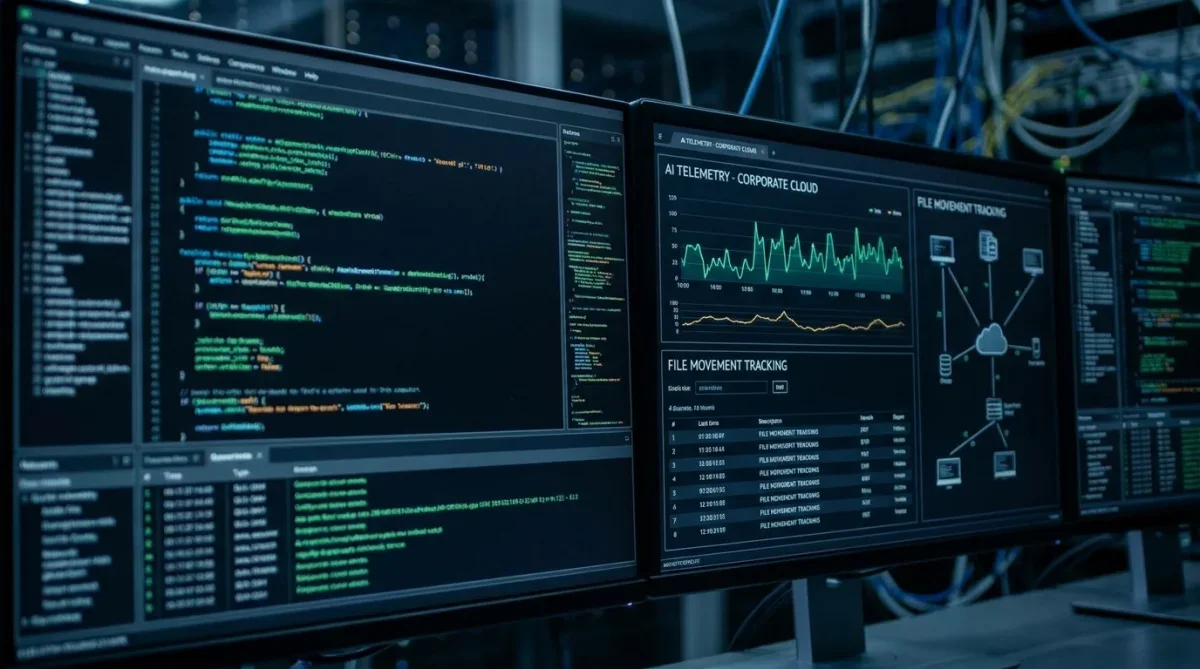
As ferramentas tradicionais de segurança baseadas em regras estáticas dependem de assinaturas conhecidas para disparar alarmes em redes corporativas. Já os modelos de inteligência artificial empregados pelo Google trabalham com análise preditiva e heurística de comportamento do usuário.
O sistema cria perfis comportamentais dinâmicos para cada função dentro da empresa, compreendendo o que constitui uma atividade típica para um desenvolvedor de infraestrutura, um gerente de projetos ou um pesquisador científico. Quando um funcionário desvia significativamente da sua curva de atividade usual, o algoritmo de monitoramento eleva automaticamente o nível de risco do perfil.
No caso registrado em 2022, a inteligência artificial não estava apenas verificando se arquivos foram acessados, mas como eles foram manipulados no nível do sistema operacional do laptop corporativo. A combinação simultânea de conversões em lote para PDF, o acesso a repositórios fora do escopo direto de trabalho e picos incomuns de leitura de dados levantou alertas prioritários no centro de operações de segurança.
O algoritmo correlacionou eventos que isoladamente poderiam parecer inofensivos, mas que em conjunto indicavam uma clara cadeia de exfiltração. Ao analisar os carimbos de data/hora, as chamadas de sistema da máquina e as tentativas de conexão com provedores de nuvem de terceiros, o modelo gerou um dossiê automático de anomalia crítica.
O papel do aprendizado de máquina no Data Loss Prevention (DLP)
O conceito de prevenção contra perda de dados passou por uma revolução drástica nos últimos anos, impulsionado pelo processamento de linguagem natural e redes neurais avançadas. Os sistemas legados de DLP costumavam bloquear apenas anexos com extensões específicas ou buscar números de cartões de crédito e documentos fiscais em e-mails.
Hoje, os sistemas de DLP orientados por aprendizado de máquina conseguem analisar a semântica de um documento para compreender seu valor intelectual intrínseco. Mesmo que o texto de um código-fonte seja colado em um arquivo de texto comum ou convertido em PDF sem formatação, o classificador inteligente reconhece a arquitetura do código e seu nível de confidencialidade.
Mecanismos analíticos empregados pela proteção inteligente
Os modelos de segurança moderna operam em múltiplas camadas de análise contínua para resguardar a propriedade intelectual corporativa.
- Análise semântica profunda de documentos para identificação de propriedade intelectual e fórmulas proprietárias.
- Avaliação contínua de risco baseada no contexto de acesso, localização geográfica e dispositivo utilizado.
- Detecção de movimentações de dados em velocidades ou volumes incompatíveis com a operação humana padrão.
- Classificação automática de códigos de aprendizado de máquina, pesos neurais e projetos de hardware proprietário.
Ao unir a inspeção profunda de conteúdo com o mapeamento comportamental da estação de trabalho, a inteligência artificial eliminou os pontos cegos que o autor da extração acreditava estar explorando com suas conversões manuais de arquivos.
As investigações forenses e a confirmação das evidências
Após o sistema de inteligência artificial sinalizar o desvio comportamental extremo, a equipe humana de resposta a incidentes e investigações forenses de Mountain View assumiu o caso para conduzir a validação das evidências coletadas.
A auditoria forense detalhada confirmou que mais de 500 arquivos confidenciais contendo segredos industriais de valor incalculável haviam sido copiados de forma ilícita. Esses arquivos descreviam a lógica interna dos chips aceleradores de inteligência artificial do Google, detalhes sobre sistemas de controle de data centers e designs de clusters de supercomputadores projetados para treinar redes neurais massivas.
A investigação também descobriu que o colaborador já estava negociando vínculos com empresas de tecnologia concorrentes no exterior e até fundando sua própria startup com base no material que pretendia desviar. Ele acreditava que o processo manual de transferência entre o aplicativo Apple Notes e o armazenamento pessoal seria imperceptível para o monitoramento corporativo.
As evidências digitais preservadas pelos logs inteligentes forneceram uma linha do tempo indiscutível da exfiltração, permitindo que a empresa adotasse medidas legais rápidas e levasse o caso às autoridades federais de segurança cibernética dos Estados Unidos.
O equilíbrio entre vigilância interna e privacidade dos colaboradores
A implementação de ferramentas de inteligência artificial capazes de monitorar a telemetria de trabalho levanta debates profundos sobre a privacidade e o bem-estar no ambiente profissional. Grandes empresas de tecnologia precisam equilibrar a proteção de seus ativos estratégicos com o respeito à autonomia de suas equipes de desenvolvimento.
Para evitar uma atmosfera de vigilância excessiva e desnecessária, os sistemas modernos de segurança são calibrados para analisar dados de forma agregada e pseudoanonimizada, ativando alertas detalhados apenas quando múltiplos limites críticos de segurança são ultrapassados de forma flagrante.
Diretrizes éticas e operacionais no monitoramento corporativo
A aplicação responsável de algoritmos de segurança exige protocolos claros e transparentes no ambiente de trabalho.
- Auditoria restrita a equipamentos e redes exclusivamente corporativas sob termos de consentimento formal.
- Supervisão humana obrigatória antes de qualquer penalização ou acusação formal contra um colaborador.
- Proteção de comunicações pessoais não relacionadas aos ativos e propriedades intelectuais da companhia.
- Foco analítico direcionado exclusivamente ao fluxo de dados confidenciais e códigos proprietários.
Esse equilíbrio demonstra que a tecnologia de segurança não existe para policiar o trabalhador comum, mas para proteger o patrimônio intelectual construído coletivamente contra fraudes e espionagem premeditada.
O que esse episódio nos ensina sobre o futuro da cibersegurança
O episódio ocorrido em 2022 marcou um divisor de águas na forma como o mercado corporativo enxerga a proteção de dados na era dos grandes modelos de linguagem e da computação em nuvem. A sofisticação dos segredos tecnológicos atuais exige defesas proporcionais à complexidade das inovações criadas.
À medida que os modelos de inteligência artificial se tornam os ativos mais caros e cobiçados da economia global, o uso de inteligência artificial defensiva torna-se indispensável. Nenhum time humano de segurança, por mais capacitado que seja, conseguiria auditar petabytes de dados em tempo real sem o suporte de redes neurais especializadas em detecção de padrões anômalos.
A evolução contínua dessas ferramentas de auditoria preditiva está redefinindo as melhores práticas de governança digital em todo o mundo. A tecnologia que constrói as inovações do futuro é a mesma encarregada de garantir que essas descobertas permaneçam protegidas contra apropriação indevida e espionagem industrial.
| Ponto-chave | Descrição resumida |
|---|---|
| Telemetria comportamental | Identificação automatizada de desvios operacionais na estação de trabalho corporativa. |
| Disfarce via Apple Notes e PDF | Método empregado para remover metadados e tentar burlar filtros clássicos de segurança. |
| DLP baseado em IA | Análise semântica profunda capaz de reconhecer códigos críticos mesmo sem metadados. |
| Auditoria forense humana | Validação pericial indispensável que transformou alertas algorítmicos em provas legais. |
Conclusão
O caso da detecção do vazamento de dados confidenciais no Google em 2022 prova que a segurança da informação moderna depende intrinsecamente da inteligência artificial para proteger o patrimônio intelectual das organizações. Ao unir algoritmos de aprendizado de máquina, telemetria comportamental e investigação humana precisa, a empresa estabeleceu um marco na prevenção de ameaças internas, mostrando que tentativas de disfarce digital deixam rastros inconfundíveis para sistemas inteligentes.