A origem do termo cookie na internet remonta a 1994, quando o programador Lou Montulli, da Netscape, adaptou o conceito Unix de magic cookies para permitir que navegadores armazenassem estados e lembrassem de ações de usuários em sites.
Você já parou para pensar por que aceitamos pacotes digitais chamados biscoitos todos os dias? A fascinante e surpreendente origem do termo cookie revela como uma solução improvisada em 1994 salvou o comércio digital e transformou para sempre a nossa experiência conectada.
A internet sem memória: como funcionava a navegação antes dos cookies
Nos primórdios da World Wide Web, o ambiente digital era completamente estático e esquecido. Cada vez que uma página era carregada, o servidor tratava o pedido como se fosse a primeira visita de um completo desconhecido.
Essa característica técnica decorria da natureza fundamental do protocolo HTTP. Desenvolvido para ser simples, rápido e descentralizado, o protocolo foi concebido como um sistema sem estado (stateless). Isso significava que não existia nenhum mecanismo nativo capaz de conectar uma ação anterior a uma ação seguinte.
Se você entrasse em uma página de compras, clicasse para adicionar um item à cesta e depois navegasse para outra categoria de produtos, o sistema simplesmente não sabia quem você era. O carrinho ficava imediatamente vazio, tornando qualquer tentativa de transação comercial um verdadeiro pesadelo de usabilidade.
Para contornar essa falha de projeto, desenvolvedores tentavam truques complexos e ineficientes, como anexar identificadores gigantescos no final das URLs ou sobrecarregar bancos de dados remotos com dados temporários de sessões instáveis. A experiência era truncada, lenta e altamente propensa a erros.
Sem um método elegante para guardar pequenas preferências locais, a web corria o sério risco de permanecer apenas como uma gigantesca biblioteca de documentos acadêmicos interligados por hiperlinks, incapaz de suportar lojas virtuais ou serviços interativos.
Lou Montulli e o desafio histórico na Netscape em 1994
No início de 1994, a Netscape Communications Corporation despontava como a empresa mais inovadora do Vale do Silício. Seus fundadores queriam tornar o navegador Netscape Navigator a porta de entrada definitiva para o mundo digital.
Entre os engenheiros pioneiros da empresa estava Lou Montulli, um jovem programador de apenas 23 anos que já havia desenvolvido o Lynx, um dos primeiros navegadores em modo texto da história da computação.
O projeto do carrinho de compras virtual
A equipe da Netscape recebeu a missão de criar uma loja virtual para a empresa de telecomunicações MCI. O projeto exigia que os usuários pudessem acumular itens em um carrinho virtual enquanto navegavam por várias páginas do catálogo.
Montulli percebeu que guardar o estado de milhões de compradores diretamente nos servidores da MCI seria excessivamente caro e causaria lentidão extrema. A solução ideal precisava transferir o peso do armazenamento para a máquina do próprio usuário.
- Armazenar pequenas cadeias de texto no disco rígido do cliente.
- Devolver essas informações ao servidor apenas quando solicitado pelo mesmo domínio.
- Garantir que outros sites não tivessem acesso às informações de terceiros.
- Manter o consumo de recursos computacionais em níveis mínimos.
Com essa arquitetura em mente, Lou Montulli desenvolveu a especificação técnica que permitiu que o navegador recebesse um cabeçalho HTTP de configuração e guardasse esse fragmento no computador local para reutilização futura.
A invenção estreou silenciosamente na versão de teste do Netscape Navigator 0.9 em outubro de 1994, mudando a arquitetura da web para sempre sem que a maioria dos usuários percebesse qualquer alteração visual imediata.
A verdadeira raiz etimológica: por que o nome cookie?
Muitas pessoas acreditam que o termo foi inspirado no clássico personagem Come-Come (Cookie Monster) da Vila Sésamo ou em biscoitos reais de padaria. No entanto, a etimologia do termo tem raízes muito mais técnicas e antigas na ciência da computação.
Montulli não inventou a palavra do zero. Ele se apropriou de uma gíria técnica consagrada entre programadores de sistemas operacionais Unix nas décadas de 1970 e 1980: os famosos magic cookies.
O conceito de magic cookie no mundo Unix
No ambiente Unix, um magic cookie era um pequeno pacote de dados trocado entre programas de computador. Esse pacote servia como uma ficha ou token de passagem opaco: o programa que o recebia não precisava inspecionar o conteúdo interno, apenas devolvê-lo intacto para validar a comunicação.
O conceito analógico mais próximo era o de uma comanda em um restaurante ou o bilhete numerado de um guarda-volumes. O atendente entrega o comprovante e você o devolve no final para recuperar seu casaco.
- A expressão derivava dos biscoitos da sorte chineses (fortune cookies), que guardam uma mensagem escondida em seu interior.
- Representava dados estáticos passados de um ponto a outro sem modificação do intermediário.
- Constituía uma metáfora comum na cultura hacker e acadêmica das universidades americanas.
Montulli decidiu simplificar a expressão magic cookie para apenas cookie ao documentar o recurso. A ideia de que pequenos pedaços de dados fossem deixados como migalhas pelo caminho reforçou a perfeita adequação da metáfora.
Assim, o que parecia uma escolha cômica ou bizarra transformou-se em um dos padrões de nomenclatura mais reconhecidos e duradouros de toda a tecnologia moderna.
Como os cookies operam silenciosamente sob o capô do navegador
A mecânica fundamental dos cookies permanece surpreendentemente elegante e quase inalterada desde a sua especificação original elaborada por Montulli em conjunto com John Giannandrea.
Quando você acessa um endereço web, o servidor responde enviando a página solicitada acompanhada de uma instrução especial no cabeçalho da resposta chamada Set-Cookie. Essa instrução contém uma chave e um valor, como identificador de sessão ou idioma preferido.
O navegador recebe esses dados e os armazena em um arquivo local seguro. Nas próximas requisições feitas para aquele mesmo site, o navegador inclui automaticamente esses dados no cabeçalho da requisição, identificando o usuário instantaneamente.
Existem diferentes tipos de cookies projetados para funções específicas na arquitetura de um site contemporâneo:
- Cookies de sessão: são temporários e residem apenas na memória RAM, sendo destruídos assim que a janela do navegador é fechada.
- Cookies persistentes: gravados no armazenamento permanente com uma data de expiração definida pelo servidor para lembrar logins futuros.
- Cookies primários (first-party): criados e lidos exclusivamente pelo domínio que você está visitando diretamente.
- Cookies de terceiros (third-party): injetados por domínios externos, como redes de anúncios e ferramentas de métricas.
Toda essa coreografia ocorre em milissegundos nos bastidores da aplicação, garantindo que você permaneça autenticado ao alternar entre páginas sem precisar redigitar seu e-mail e sua senha a cada clique.
A simplicidade do protocolo garantiu sua ampla adoção universal, tornando-o o padrão incontestável para gerenciamento de identidade e contexto em qualquer navegador do planeta.
O pânico moral e a descoberta da vigilância digital nos anos 90
Durante seus dois primeiros anos de existência, os cookies operaram no mais absoluto anonimato. Os usuários comuns não tinham a menor ideia de que pequenos arquivos de texto estavam sendo gravados silenciosamente em seus computadores.
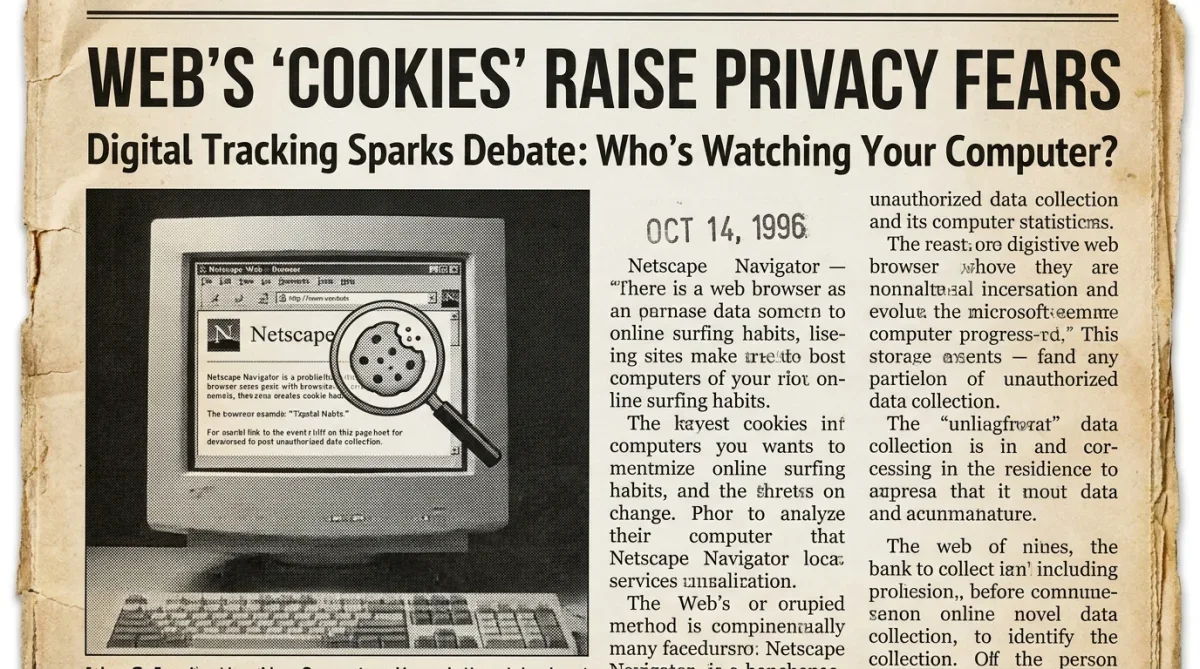
Essa calmaria terminou abruptamente em fevereiro de 1996, quando o jornal britânico Financial Times publicou uma reportagem investigativa expondo o funcionamento dos cookies e as primeiras redes de publicidade digital.
A reação pública e o debate no Senado dos Estados Unidos
A revelação provocou uma onda global de indignação. Grupos de defesa dos direitos civis e defensores da privacidade acusaram a Netscape de instalar portas dos fundos secretas para espionar a vida privada dos cidadãos.
Artigos de opinião na grande imprensa comparavam os cookies a cavalos de Troia corporativos capazes de roubar arquivos confidenciais, números de cartão de crédito e senhas pessoais do disco rígido das famílias.
- A Federal Trade Commission (FTC) convocou audiências públicas para investigar o impacto do rastreamento web.
- O consórcio IETF começou a debater restrições obrigatórias para o uso de identificadores em navegadores.
- Versões subsequentes dos navegadores passaram a incluir opções para recusar o armazenamento de dados.
Lou Montulli participou ativamente de debates públicos para desmistificar a tecnologia, explicando repetidamente que os arquivos não continham código executável e não podiam vasculhar o computador do usuário.
Apesar dos esclarecimentos técnicos, a crise de 1996 inaugurou a era contemporânea das batalhas regulatórias sobre privacidade e coleta de dados pessoais que persistem até hoje.
A ascensão dos cookies de terceiros e o império da publicidade
Embora tenham sido concebidos para guardar preferências básicas e itens de compra, os cookies logo foram cooptados pela crescente indústria de publicidade programática e marketing digital.
Empresas pioneiras em banners perceberam que podiam inserir imagens invisíveis ou pequenos scripts em milhares de sites parceiros diferentes para construir perfis detalhados de navegação.
Ao carregar um banner hospedado em um mesmo servidor externo em múltiplos portais, esse servidor conseguia vincular o mesmo arquivo de cookie àquele visitante em dezenas de sites distintos que ele acessava ao longo do dia.
Esse mecanismo possibilitou o surgimento de modelos de negócios multibilionários fundamentados na segmentação comportamental e no remarketing em tempo real, sustentando os gigantes da web moderna.
A escala maciça do rastreamento gerou novas reações regulatórias internacionais com o passar dos anos, como a implantação da GDPR na União Europeia e da LGPD no Brasil, forçando sites a exibir os onipresentes avisos de consentimento.
O que começou como uma elegante ferramenta de engenharia de software para salvar carrinhos de compras transformou-se no motor invisível de toda a economia publicitária digital.
O crepúsculo dos identificadores tradicionais e o futuro da web
Três décadas após sua criação por Lou Montulli, o ecossistema dos cookies enfrenta uma transformação estrutural sem precedentes na história da tecnologia.
Navegadores focados em privacidade, como Safari e Mozilla Firefox, já bloqueiam cookies de terceiros por padrão há anos. A própria indústria busca novas formas de medir engajamento sem expor a identidade individual dos usuários.
Iniciativas modernas de processamento do lado do servidor (server-side tracking) e soluções agregadas buscam substituir o rastreamento individualizado por modelos analíticos mais respeitosos à privacidade dos consumidores.
No entanto, a função básica imaginada por Montulli em 1994 permanece mais viva do que nunca. Sem os cookies primários para manter sessões seguras e memorizar preferências essenciais, a web contemporânea simplesmente deixaria de funcionar.
| Marco Histórico | Descrição e Impacto no Desenvolvimento da Web |
|---|---|
| Criação em 1994 | Lou Montulli desenvolve o conceito para a Netscape viabilizar o comércio eletrônico. |
| Origem do Termo | Adaptação direta dos magic cookies do Unix e dos biscoitos da sorte chineses. |
| Pânico de 1996 | Reportagem do Financial Times revela o rastreamento e inicia os debates sobre privacidade. |
| Regulamentações Atuais | Criação de leis como GDPR e LGPD para devolver aos usuários o controle de seus dados. |
Conclusão
A jornada do termo cookie exemplifica com perfeição como decisões rápidas de engenharia tomadas nos primeiros dias da computação moderna podem moldar décadas de comportamento social, jurídico e econômico. O que começou como uma solução engenhosa para contornar as limitações do protocolo HTTP tornou-se a espinha dorsal de toda a experiência moderna de navegação.
Da próxima vez que você clicar em aceitar ao entrar em uma nova página, lembre-se de que está interagindo com uma linhagem direta de inovação que remonta aos gênios rebeldes da Netscape em 1994.